Es gibt drei Situationen, in denen sich die Qualität einer Netzdokumentation innerhalb von Minuten zeigt. Eine Störung, bei der niemand weiß, welches Gerät an Port 23 des Etagenverteilers hängt. Ein Sicherheitsvorfall, bei dem eine Adresse aus dem Protokoll keinem Gerät zugeordnet werden kann. Und der erste Arbeitstag einer neuen Kollegin, die das Netz übernehmen soll. In allen drei Fällen hilft kein Fachwissen, wenn die Grundlagen nicht aufgeschrieben sind.
Dieser Beitrag betrachtet ausschließlich die Dokumentation des Netzes. Wie eine IT-Dokumentation als Ganzes aufgebaut wird – Systemübersicht, Verträge, Zugänge, Wiederanlaufreihenfolgen –, ist eine eigene Frage und in diesem Journal getrennt behandelt. Die Netzdokumentation ist ein Kapitel darin, kein Ersatz dafür.
Vier Unterlagen genügen
Der Umfang ist überschaubarer, als der Ruf der Dokumentation vermuten lässt. Wer die folgenden vier Bestandteile aktuell hält, kann praktisch jede Frage zum Netz beantworten, ohne sich durch Konfigurationsdateien zu arbeiten. Alles darüber hinaus ist nützlich, aber nicht die Grundlage.
- Adressplan: welche Adressbereiche es gibt, wofür sie stehen, welcher Teil fest vergeben und welcher automatisch zugewiesen wird.
- VLAN-Übersicht: Nummer, Bezeichnung, Zweck, zugehöriger Adressbereich und die Frage, wer den Bereich fachlich verantwortet.
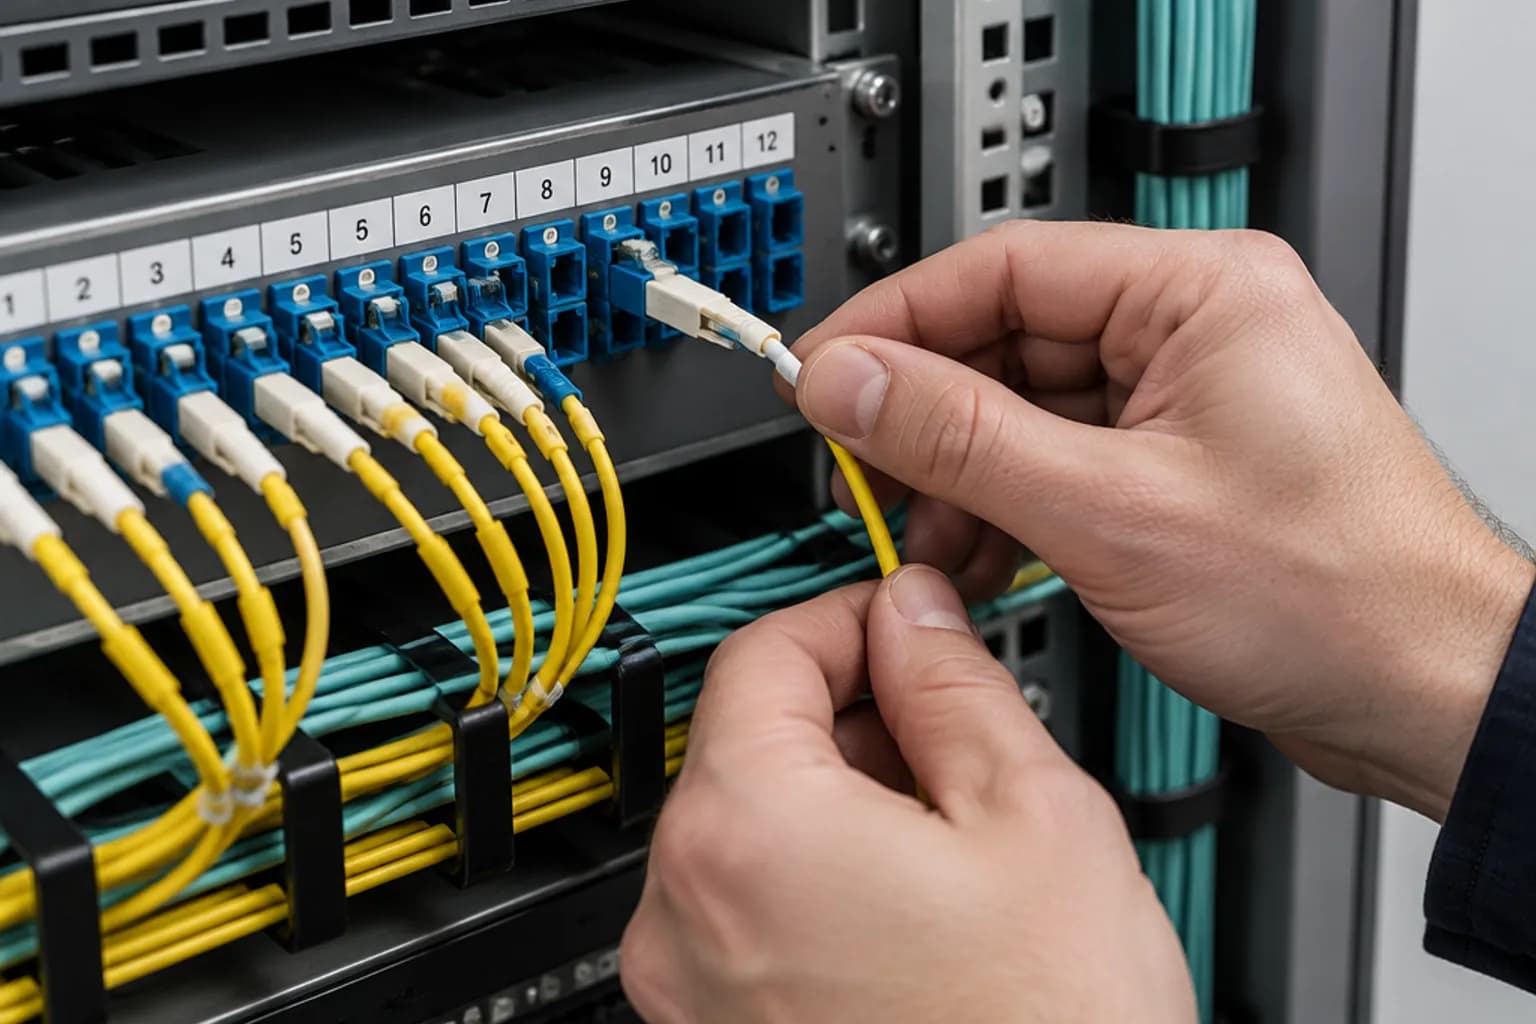
- Portbelegung: welcher Anschluss an welchem Switch zu welcher Dose führt, in welchem VLAN er liegt und welches Gerät dort erwartet wird.
- Topologie: eine Übersicht der Verteiler, Uplinks, Standortverbindungen und aller Wege nach außen, einschließlich Fernwartungszugänge Dritter.
Der Adressplan ist eine Entscheidung, kein Protokoll
Ein Adressplan wird oft nachträglich geschrieben, indem jemand aufzeichnet, was historisch gewachsen ist. Das ist ein Protokoll des Zustands, kein Plan. Ein Plan legt vorab fest, nach welcher Logik Bereiche vergeben werden – und lässt Lücken für das, was noch kommt. Die Adressbereiche, die dafür zur Verfügung stehen, sind seit Langem festgeschrieben: Das als Best Current Practice geführte Dokument RFC 1918 reserviert die Blöcke 10.0.0.0 bis 10.255.255.255, 172.16.0.0 bis 172.31.255.255 und 192.168.0.0 bis 192.168.255.255 für die Nutzung in privaten Netzen.
In der Praxis lohnt es, den großen 10er-Block zu verwenden und die Standardbereiche 192.168.0.0 und 192.168.1.0 zu meiden. Diese beiden sind die Werkseinstellung nahezu jedes Heimrouters, und genau dort sitzen die Mitarbeitenden im Homeoffice. Überschneiden sich Heimnetz und Firmennetz, funktionieren VPN-Verbindungen nur teilweise – mit Fehlerbildern, die schwer zu deuten sind. Dasselbe Problem entsteht bei Firmenzukäufen, wenn zwei Standorte denselben Bereich nutzen.
Ein brauchbares Schema gliedert nach Standort, Zone und Segment, sodass sich einer Adresse ansehen lässt, wo das Gerät steht und wozu es gehört. Zu jedem Bereich gehören außerdem drei Angaben, die später Zeit sparen: Welcher Abschnitt ist für Infrastruktur wie Router, Switches und Drucker reserviert, welcher Abschnitt wird automatisch vergeben, und welche Adressen sind bewusst freigehalten. Ohne diese Aufteilung entstehen Doppelvergaben, sobald zwei Personen unabhängig voneinander ein Gerät einrichten.
Die VLAN-Übersicht braucht einen Verantwortlichen je Zeile
Die Übersicht der Netzbereiche ist die kürzeste der vier Unterlagen und die mit dem größten Nutzen im Streitfall. Je Bereich genügen sechs Angaben: Nummer, sprechende Bezeichnung, Zweck, zugehöriger Adressbereich, die erlaubten Verbindungen zu anderen Bereichen in Stichworten und ein namentlich benannter fachlich Verantwortlicher. Die letzte Spalte ist die wichtigste. Ohne sie gibt es bei jeder Firewallregel eine Diskussion darüber, wer entscheiden darf, ob eine Verbindung geschäftlich nötig ist – und im Zweifel wird die Regel weiter gefasst als erforderlich. Wo ein Bereich keinen Verantwortlichen findet, ist das übrigens ein belastbarer Hinweis darauf, dass er nicht mehr gebraucht wird.
Portbelegung: die Liste, die niemand von Hand pflegt
Die Portbelegung ist die Unterlage mit der kürzesten Halbwertszeit. Von Hand geführt, weicht sie nach wenigen Monaten von der Wirklichkeit ab, weil jeder Umzug eines Schreibtisches sie verändert. Der Ausweg besteht darin, die Dokumentation dorthin zu verlegen, wo die Änderung stattfindet: in das Gerät selbst. Jeder Switch erlaubt es, zu jedem Port eine Beschreibung zu hinterlegen – Raum, Dosennummer, erwartetes Gerät. Wer diese Beschreibung als Pflichtfeld behandelt, hat die Liste immer aktuell, weil sie bei der Konfiguration entsteht und nicht danach.
Aus dieser Quelle lässt sich regelmäßig ein Auszug erzeugen, der zusammen mit der Konfigurationssicherung abgelegt wird. Ergänzend liefern die Adresstabellen der Switches und die automatische Nachbarschaftserkennung ein Bild davon, welches Gerät tatsächlich an welchem Port hängt. Die Abweichung zwischen erwarteter und tatsächlicher Belegung ist übrigens eine der nützlichsten Auswertungen überhaupt: Sie findet vergessene Kleinswitches unter Schreibtischen, private Geräte und Anschlüsse, die offen in einem Besprechungsraum liegen.
Werkzeuge: von der Tabelle zur Adressverwaltung
Für kleine Netze mit einem Standort und wenigen Segmenten reicht eine sorgfältig geführte Tabelle, sofern sie versioniert abgelegt ist und nur eine Person sie ändern darf. Die Grenze ist erreicht, sobald mehrere Standorte, mehrere Bearbeiter oder die parallele Nutzung von IPv4 und IPv6 hinzukommen. Dann wird die Tabelle zur Fehlerquelle, weil niemand mehr sagen kann, welche Fassung gilt.
Ab dieser Größe lohnt ein Werkzeug zur Adressverwaltung. Microsoft beschreibt die in Windows Server enthaltene Funktion IPAM als Werkzeugsammlung für Planung, Bereitstellung, Verwaltung und Überwachung der Adressinfrastruktur; sie findet DHCP- und DNS-Server im Netz selbstständig, verwaltet den Adressraum in einer mehrstufigen Gliederung und führt ein Protokoll über Konfigurationsänderungen und vergebene Adressen. Vergleichbare Funktionen bieten herstellerunabhängige Lösungen, teils als quelloffene Software.
Entscheidend ist nicht das Produkt, sondern die Festlegung, welche Quelle verbindlich ist. Solange Adressen zugleich in einer Tabelle, im DHCP-Server und in den Köpfen zweier Administratoren verwaltet werden, gibt es drei Wahrheiten. Eine verbindliche Quelle, aus der die übrigen Systeme gespeist oder gegen die sie geprüft werden, beendet diesen Zustand. Der Baustein NET.1.2 des BSI formuliert den Anspruch allgemein: Die Infrastruktur für das Netzmanagement muss angemessen geplant werden, und Informationssicherheit soll fester Bestandteil des Netzmanagements sein – beides setzt voraus, dass der Soll-Zustand überhaupt niedergelegt ist.
Wie die Unterlagen aktuell bleiben
Aktualität entsteht nicht durch Vorsätze, sondern durch eine Reihenfolge. Bewährt hat sich die Regel, dass eine Änderung erst abgeschlossen ist, wenn der zugehörige Eintrag steht – nicht, wenn das Gerät läuft. Wer ein neues Segment anlegt, trägt es zuerst in den Adressplan ein und konfiguriert es dann. Das kostet Minuten, während die nachträgliche Rekonstruktion Stunden verschlingt und im Ergebnis unsicher bleibt.
Zwei Kontrollen halten die Sache dauerhaft in der Spur. Erstens ein automatischer Vergleich: Die Überwachung kennt die tatsächlich erreichbaren Geräte, die Dokumentation den Soll-Zustand; jede Abweichung ist ein Hinweis, entweder auf ein undokumentiertes Gerät oder auf einen veralteten Eintrag. Zweitens eine Stichprobe im Jahr: Eine Person greift sich drei Ports und zwei Adressen und prüft, ob die Unterlagen stimmen. Fällt die Probe durch, ist das kein Anlass für Vorwürfe, sondern für eine Anpassung der Pflegeregel.
- Jeder Bereich und jedes Segment hat einen namentlich Verantwortlichen und ein Datum der letzten Prüfung.
- Konfigurationen der Netzgeräte werden automatisch gesichert und versioniert, damit Änderungen nachvollziehbar bleiben.
- Ein aktueller Auszug der Unterlagen liegt so vor, dass er auch bei stehendem Netz lesbar ist – auf Papier oder außerhalb der eigenen Umgebung.
- Zugangsdaten stehen nicht in der Netzdokumentation, sondern in einem Passwortmanager mit geregeltem Notfallzugriff; dokumentiert wird nur, wo sie liegen.
- Wird das Netz durch einen Dienstleister betreut, ist vertraglich geregelt, dass die Dokumentation dem Unternehmen gehört und jederzeit zugänglich ist.
- Fernwartungszugänge Dritter und Mobilfunkrouter in Maschinen sind mit aufgeführt, weil sie sonst in keiner Übersicht auftauchen.
Unsere Einordnung: Eine Netzdokumentation muss nicht schön sein, sie muss stimmen und griffbereit liegen. Vier Unterlagen, eine verbindliche Quelle und die Regel, dass jede Änderung mit ihrem Eintrag endet, genügen für den Mittelstand. Der eigentliche Gewinn zeigt sich nicht im Alltag, sondern an dem Tag, an dem etwas ausfällt – und niemand raten muss.
Verwandte Themen: Wer hier weiterdenkt, liest bei Netzwerksegmentierung, Firewall und strukturierte Verkabelung weiter.