Zum Inhalt springen
0621 877 55 990
DAVINCI Rechenzentrum

LösungenNetzwerktechnik

Netzwerk & Systeme

Architektur, Segmentierung, Standortvernetzung: Netzwerke, die Lasten tragen, bevor sie entstehen.

0621 877 55 990
  • Segmentierung
  • Standortvernetzung
  • WLAN
  • Verkabelung
  • Securepoint
  • Dokumentation
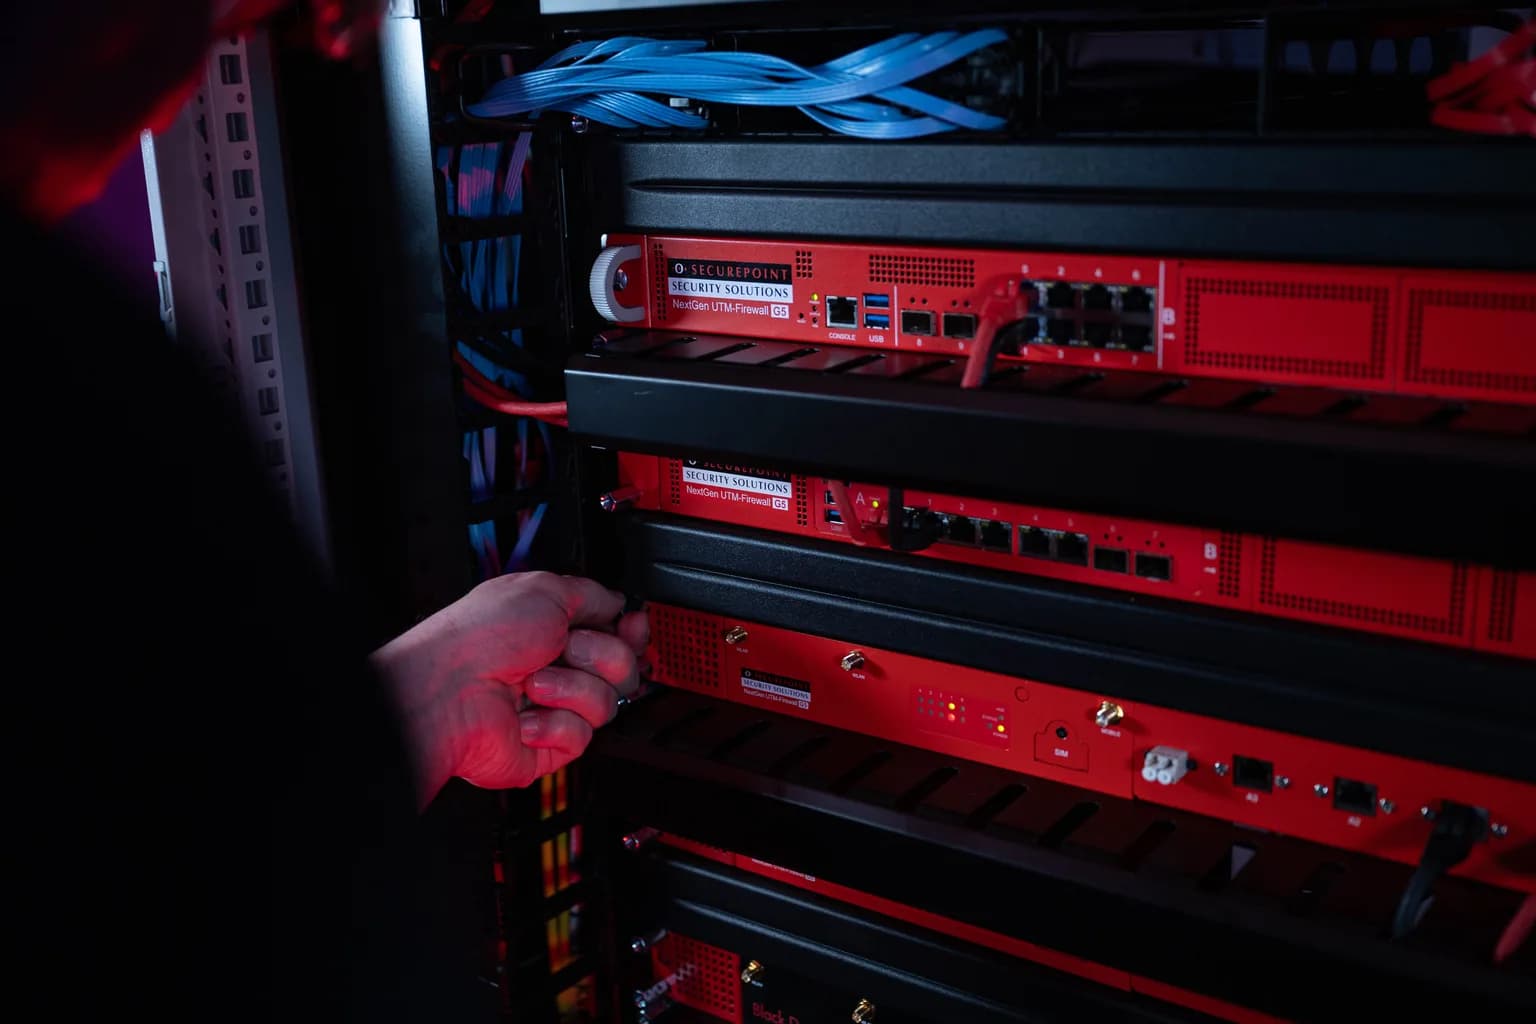
Securepoint NextGen UTM-Firewalls der G5-Reihe im Serverschrank, rot beleuchtet, beim Einsetzen eines GerätsKI-generiertes Bild

Was Ihr Netz tragen muss

Wie ein Netz gebaut sein muss, entscheidet sich an Standorten, Branche und Größe.

1Wie viele Arbeitsplätze hat Ihr Unternehmen?
2In welcher Branche?
3Welche Software setzen Sie ein?

Erscheint nach der Branche.

Drei Angaben genügen – Sie sehen sofort, was bei Ihnen trägt.

  • 14Jahre

    unternehmerisch im IT-Betrieb, GmbH seit 2020

  • InternationaleExpertise

    Betreuung in Deutschland, Europa und dem Nahen Osten

  • 99,9 %Verfügbarkeit

    der Cloud-Services, je Kalendermonat

  • 15 Min.Reaktionszeit

    im Notfall, rund um die Uhr

  • ISO 27001zertifiziert

    Partner-Rechenzentren in Deutschland

Worum es geht

Das Netz ist die Grundlage von allem: Jede Anwendung, jeder Zugriff, jede Sicherung läuft darüber. Ein Netz, das langsam, flach oder undokumentiert ist, kostet täglich Arbeitszeit – und ist das Einfallstor für Angreifer. Wir entwerfen, bauen und betreiben Netze mit Zonen, Reserve und Dokumentation.

Die Ausgangslage

Langsame Verbindungen, instabiles WLAN, Standorte ohne saubere Anbindung: Netzwerkprobleme wirken klein, kosten aber täglich Produktivität – und sind das Einfallstor für Angreifer.

Unsere Antwort

Wir entwerfen und betreiben Netzwerke vom Switch bis zur Standortvernetzung: strukturiert, segmentiert, dokumentiert. Neue Standorte, Homeoffice und Cloud-Anbindung sind eingeplant, nicht angeflickt.

Konkrete Anwendungsfälle

Was das im Betrieb bedeutet.

Flaches Netz mit 200 Geräten

Das Problem
Server, Arbeitsplätze, Drucker, Kameras, Gäste-WLAN und Maschinensteuerung hängen im selben Netz. Ein infiziertes Notebook erreicht alles.
Die Lösung
Segmentierung in Zonen mit Firewall-Regeln dazwischen: Server, Arbeitsplätze, Geräte, Gäste, Produktion. Was nicht miteinander reden muss, kann es nicht.
Beleg
Segmentierung ist Grundmaßnahme in BSI IT-Grundschutz (NET.1.1) und Voraussetzung für Risikomanagement nach NIS2.

Drei Standorte, drei Einzellösungen

Das Problem
Hauptsitz, Lager und Niederlassung sind über drei verschiedene Router und zwei Anbieter verbunden. Der Zugriff auf das ERP im Hauptsitz bricht regelmäßig ab.
Die Lösung
Einheitliche Firewalls an allen Standorten, IPsec-VPN zwischen ihnen, zentrale Verwaltung, Ersatzweg über Mobilfunk am Lager.
Beleg
Securepoint-Firewalls mit zentraler Verwaltung; VPN-Durchsatz je Modell im Datenblatt, Bemessung im Firewall-Konfigurator.

WLAN, das in der Halle abbricht

Das Problem
In der Produktionshalle verlieren Handscanner ständig die Verbindung. Der Elektriker hat zwei weitere Zugangspunkte mit voller Sendeleistung montiert – es wurde schlechter.
Die Lösung
Ausleuchtungsmessung, Planung der Zugangspunkte nach Abdeckung und Kanalverteilung, Sendeleistung reduziert, eigenes Netz für Scanner.
Beleg
Mehr Sendeleistung erhöht Überlappung und Störungen; eine Funkplanung mit Messung ist der Standardweg.

Netz ohne Dokumentation nach Dienstleisterwechsel

Das Problem
Der frühere Dienstleister hat keine Unterlagen hinterlassen. Niemand weiß, welches Kabel wohin führt, welche Adressen vergeben sind, wo das Gäste-WLAN endet.
Die Lösung
Bestandsaufnahme mit Messung, Adressplan, Verkabelungsplan, Gerätekonfigurationen gesichert – und ein Verfahren, das die Dokumentation mit jeder Änderung pflegt.
Beleg
Netzwerkdokumentation mit Adressverwaltung (IPAM) – Voraussetzung für jede Störungsbehebung und für ISO 27001 (Anhang A 8.9, Konfigurationsmanagement).

11

Securepoint-Baugrößen von 10 bis 2.000 Nutzern für den Netzübergang – bemessen im Firewall-Konfigurator.

15 Min.

Reaktionszeit im Notfall – auch wenn das Netz steht.

100 %

der betreuten Netze dokumentiert: Adressplan, Verkabelung, Konfigurationen, Änderungen.

Architektur vor Geräten

Ein Netz wird nicht durch den Kauf von Switches besser. Es wird besser durch eine Architektur: Welche Zonen gibt es, was darf zwischen ihnen fließen, wo sitzt der Übergang ins Internet, wie sind Standorte und Homeoffice angebunden, wo ist Reserve für Wachstum. Erst dann folgt die Frage nach Geräten – und die beantwortet sich aus der Architektur fast von selbst.

Wir entwerfen Netze in Zonen: Server, Verwaltungs-Arbeitsplätze, Produktion, Geräte wie Drucker und Kameras, Gäste, Verwaltungsnetz für die Technik selbst. Zwischen den Zonen steht eine Firewall mit Regeln, die begründet sind. Das ist der Unterschied zwischen einem Netz, in dem ein infiziertes Gerät alles erreicht, und einem, in dem es in seiner Zone bleibt.

Standorte und Homeoffice verbinden

Mehrere Standorte sind heute der Normalfall – Lager, Niederlassung, Produktionsstätte, Homeoffice. Die Verbindung muss verschlüsselt, stabil und bemessen sein: IPsec-VPN zwischen Firewalls für Standorte, SSL-VPN oder WireGuard für Einzelpersonen, ein Ersatzweg über Mobilfunk, wo die Leitung ausfallen kann. Die Bandbreite der Verbindung richtet sich danach, was darüber läuft: ein Terminalserver braucht wenig, eine Dateisynchronisation viel.

Wir verwenden an allen Standorten dieselbe Firewall-Serie mit zentraler Verwaltung. Regeländerungen erfolgen an einer Stelle, Updates laufen geprüft auf alle Geräte, und der Ausfall eines Standorts ist sofort sichtbar.

  • IPsec-VPN Standort zu Standort, SSL-VPN oder WireGuard für Homeoffice
  • Ersatzweg über 4G/LTE-Kit, wo die Leitung nicht redundant ist
  • Bemessung des VPN-Durchsatzes nach tatsächlicher Last, nicht nach Anschlussgröße
  • Zentrale Verwaltung aller Netzübergänge, Änderungen protokolliert

WLAN, Verkabelung, Switches

WLAN im Unternehmen ist eine Funkplanung, keine Montagearbeit. Wir messen die Ausleuchtung, planen Zugangspunkte nach Abdeckung und Kanalverteilung, trennen Firmen-, Gäste- und Gerätenetze und begrenzen Sendeleistung, damit Geräte sauber zwischen Zugangspunkten wechseln. In Hallen mit Regalen und Metall gelten andere Regeln als im Büro.

Die Verkabelung ist die Grundlage für zwanzig Jahre. Kategorie, Glasfaser zwischen Verteilern, Anzahl der Anschlüsse je Arbeitsplatz, Reserve im Verteiler – das wird vor dem ersten Kabel entschieden, weil es sich nachträglich nicht ändern lässt. Switches wählen wir nach Uplinks, Stacking, Stromversorgung über Ethernet (PoE-Budget für Telefone, Kameras, Zugangspunkte) und Verwaltbarkeit.

Dokumentiert, überwacht, mit Reserve

Ein Netz, das niemand dokumentiert hat, kann niemand reparieren. Wir dokumentieren Adressplan, VLANs, Verkabelung, Gerätekonfigurationen und Regelwerke – und pflegen die Dokumentation mit jeder Änderung. Die Überwachung meldet ausgefallene Verbindungen, überlastete Anschlüsse und Geräte, die nicht antworten, bevor Nutzer es merken.

Reserve heißt: Der Verteiler hat freie Ports, der Uplink trägt das Doppelte der heutigen Last, die Firewall ist eine Baugröße über dem aktuellen Bedarf. Netze wachsen – mit Kameras, Telefonen, Maschinen, Standorten. Ein Netz ohne Reserve wird beim nächsten Vorhaben zum Flickwerk.

Unser Vorgehen

Fünf Schritte, in dieser Reihenfolge.

  1. Schritt 1

    Bestandsaufnahme mit Messung

    Geräte, Verbindungen, Adressen, Auslastung, Funkausleuchtung. Was ist da, was ist dokumentiert, was ist überlastet.

  2. Schritt 2

    Zielarchitektur

    Zonen, Regeln zwischen ihnen, Standortanbindung, Reserve. Mit Begründung und Kostenbild.

  3. Schritt 3

    Umbau in Abschnitten

    Zone für Zone, Standort für Standort – im laufenden Betrieb, mit Rückweg je Schritt.

  4. Schritt 4

    Dokumentation und Überwachung

    Adressplan, Verkabelung, Konfigurationen, Regelwerk; Überwachung aller Verbindungen und Geräte.

  5. Schritt 5

    Betrieb

    Änderungen protokolliert, Firmware geprüft eingespielt, Kapazität regelmäßig geprüft, Reaktion im Notfall in 15 Minuten.

Häufige Fragen

Dazu werden wir oft gefragt.

Können wir im laufenden Betrieb umbauen?

Ja. Wir bauen zonenweise um, außerhalb der Kernzeit, mit Rückweg je Schritt. Eine vollständige Abschaltung ist selten nötig.

Welche Firewall brauchen wir?

Das hängt von Arbeitsplätzen, Standorten, Bandbreite und Funktionen ab. Der Firewall-Konfigurator gibt in einer Minute eine Empfehlung mit Begründung; wir prüfen sie im Gespräch.

Betreuen Sie auch die Verkabelung?

Wir planen sie und begleiten die Ausführung durch Elektrofachbetriebe; Messprotokolle prüfen wir ab. Aktive Technik – Switches, Zugangspunkte, Firewalls – liefern und betreiben wir selbst.

Was ist mit Maschinen und Geräten, die alte Protokolle brauchen?

Die bekommen eine eigene Zone mit genau den Freigaben, die sie brauchen – und keinen Zugang zum Rest. So bleiben sie nutzbar, ohne das Netz zu gefährden.

Wie schnell ist eine Störung behoben?

Reaktion im Notfall innerhalb von 15 Minuten, rund um die Uhr. Die Behebung hängt von der Ursache ab; durch Überwachung und Dokumentation ist sie in der Regel kurz.