Diese Seite gilt dem Hersteller, mit dem wir neu planen: Securepoint. Was eine Firewall grundsätzlich leistet, wo ihre Grenzen liegen und wie wir zwischen Weiterbetrieb und Ersatz entscheiden, steht auf der Übersicht zur Firewall-Betreuung.
Wir sind Partner von Securepoint aus Lüneburg und setzen die Geräte dieses Herstellers ein. Der Hersteller beschreibt seine Geräte als „Firewall, Router und Unified Threat Management (UTM) in einem Gerät“ und trägt die TeleTrusT-Vertrauenszeichen „IT Security made in Germany“ und „IT Security made in EU“ – nach eigenen Angaben unter anderem deshalb, weil Forschung und Entwicklung ausschließlich in Deutschland beziehungsweise der EU stattfinden und die Produkte ohne Hintertüren hergestellt werden.
Was eine UTM-Firewall am Netzübergang leistet
Die folgenden Funktionen nennt Securepoint für seine UTM-Firewalls ausdrücklich. Ob Sie alle davon brauchen, klären wir vorher – nicht jede Umgebung braucht jede Funktion.
- Regelwerk und ZonentrennungEin zustandsbehafteter Paketfilter entscheidet nach Regeln, welche Verbindung erlaubt ist. Securepoint nennt dazu Deep Packet Inspection, Geo-IP-Blocking und zeitgesteuerte Regeln sowie die Trennung in VLANs. So lässt sich die Fertigung von der Bürowelt und das Gästenetz von beidem trennen.
- Standorte verbindenFür Verbindungen zwischen Standorten nennt Securepoint IPsec mit IKEv1 und IKEv2 und Perfect Forward Secrecy, OpenVPN mit TLS-Crypt und X.509-Zertifikaten sowie WireGuard mit Curve25519 und ChaCha20/Poly1305. Welches Verfahren richtig ist, hängt an den Gegenstellen, nicht an der Mode.
- Fernzugriff ohne offene TürMitarbeitende von außen kommen über dieselben VPN-Verfahren herein. Für Fälle ohne Softwareinstallation nennt Securepoint ein clientloses VPN, das Remotedesktop- und VNC-Sitzungen über HTTPS im Browser bereitstellt.
- Angriffsversuche abweisenSecurepoint nennt Schutz vor DoS- und DDoS-Angriffen, eine Portscan-Erkennung, das Verwerfen ungültiger Netzpakete und einen cloudgestützten Threat-Intelligence-Filter. Das hält den ungerichteten Lärm aus dem Netz, der ohnehin täglich ankommt.
- Inhalte filtern, wo es nötig istFür den Webverkehr nennt Securepoint einen kategoriebasierten Filter mit über vierzig Kategorien, dazu Filter für Adressen, Dateiendungen und Dateitypen. Für E-Mail einen Virenscanner, der auch Archive und Anhänge prüft, sowie eine Spam-Abwehr mit Auswertung von SPF, DKIM und DMARC.
- Eigene Dienste erreichbar machenSoll ein Dienst aus dem Internet erreichbar sein, muss er nicht im Firmennetz stehen. Securepoint nennt einen integrierten Reverse Proxy für HTTP und HTTPS mit Lastverteilung auf interne Server und automatischer Zertifikatserneuerung über Let’s Encrypt beziehungsweise ACME.
Zwei Baureihen – und die Frage davor
Bevor es um eine Baugröße geht, steht eine einfachere Frage: Tischgerät oder Schrank. Daran teilt sich das Programm, und die Antwort ergibt sich meist aus dem Raum, nicht aus der Rechenleistung. Jede Reihe hat ihre eigene Seite mit allen Baugrößen, Bildern und der Abgrenzung zur anderen.
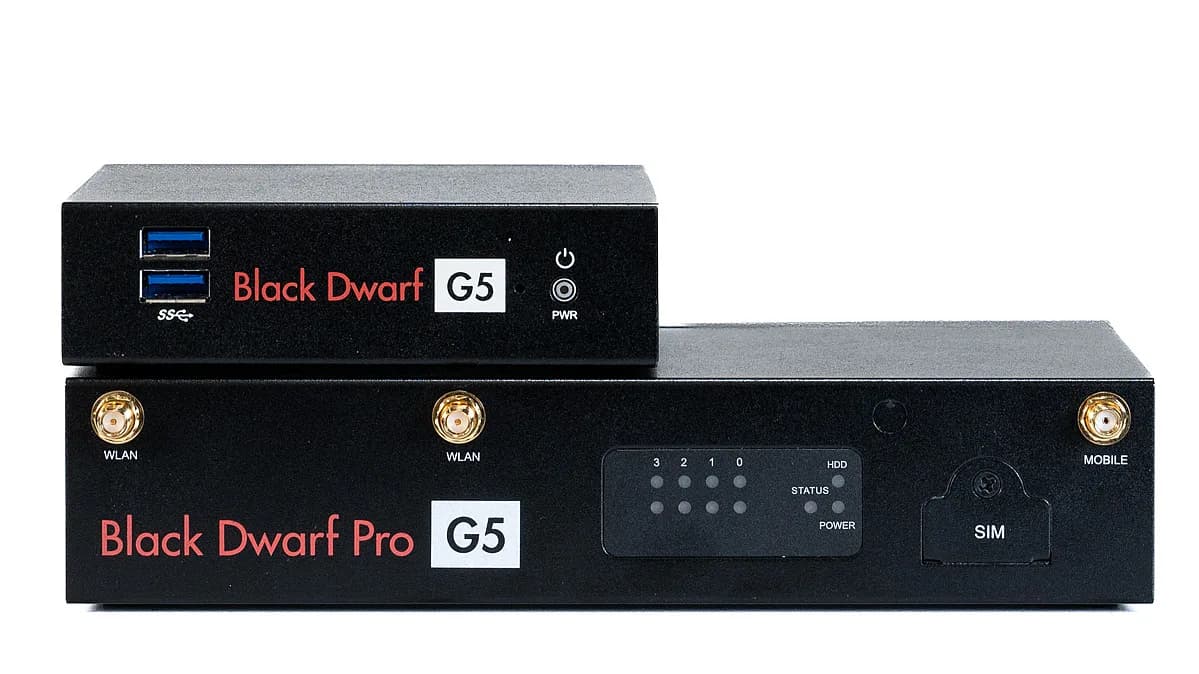 Black Dwarf-Serie2 Baugrößen · 10 bis 15 NutzerDie Black Dwarf-Reihe ist die Antwort auf „wir haben keinen Technikraum“. Wo ein 19-Zoll-Schrank steht und mehr als fünfzehn Menschen gleichzeitig arbeiten, beginnt die RC-Reihe.Zur Black Dwarf-Serie →
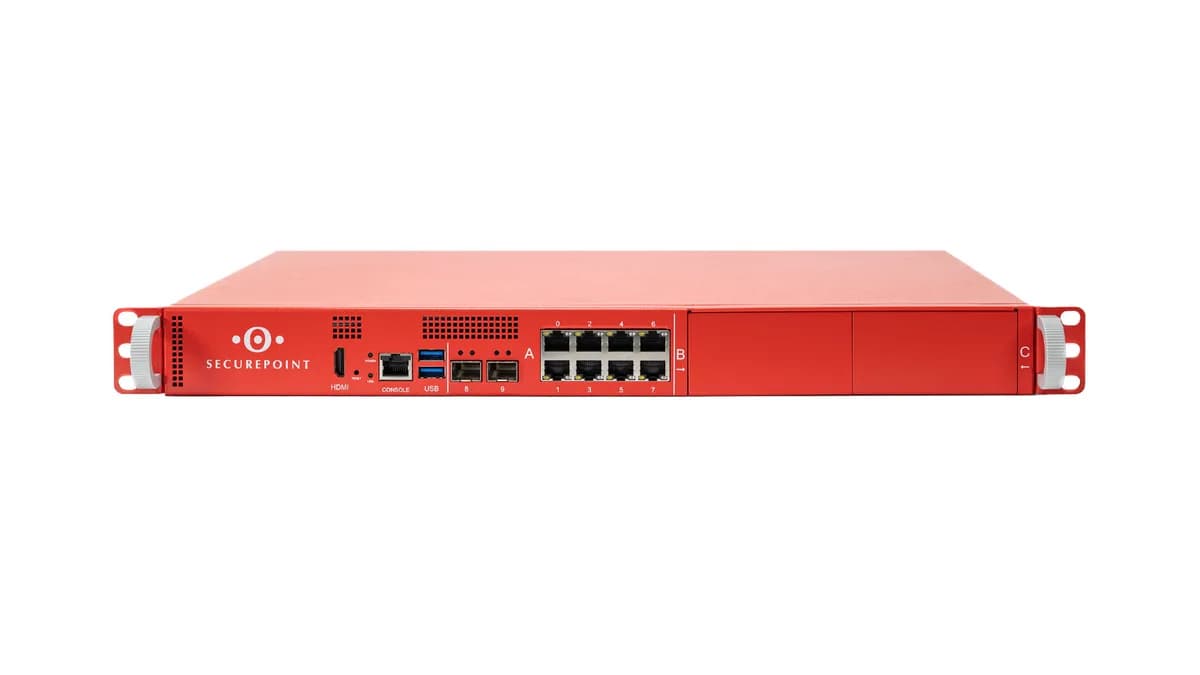 RC-Serie9 Baugrößen · 25 bis 2.000 NutzerDie RC-Reihe beginnt dort, wo Ausfallsicherheit und Zonentrennung zur Anforderung werden. Für einen Standort mit bis zu fünfzehn Arbeitsplätzen und ohne Schrank ist die Black Dwarf-Reihe die richtige und günstigere Wahl.Zur RC-Serie →
Welche Baugröße wann trägt
Securepoint ordnet die RC-Serie nach der Zahl gleichzeitig aktiver Nutzer ein und nennt die Serie für „KMU, Praxen und Behörden“, skalierbar bis 2.000 gleichzeitige Nutzer. Die folgenden Werte stammen aus den Datenblättern des Herstellers. Welches Modell zu Ihnen passt, entscheidet nicht die Mitarbeiterzahl allein, sondern auch die Zahl der Standorte und die Frage, wie viel Verkehr geprüft werden soll.
| Modell | Bauform | Firewall-Durchsatz | VPN-Durchsatz | Nutzer (Herstellerangabe) |
|---|---|---|---|---|
| RC100 G5 | Tischgerät, WLAN an Bord | 3.740 MBit/s | 690 MBit/s | bis 25 |
| RC300S G5 | 19-Zoll-Einschub | 13 GBit/s | 1,5 GBit/s | bis 100 |
| RC350R G6 | 19-Zoll-Einschub | 38 GBit/s | 4,1 GBit/s | bis 250 |
| RC1000R G6 | 19-Zoll-Einschub | 59 GBit/s | 6,9 GBit/s | bis 1.000 |
| RC2000R G6 | 19-Zoll-Einschub | 91 GBit/s | 11 GBit/s | bis 2.000 |
Was die Securepoint-Partnerschaft praktisch bedeutet
Wir sind Partner von Securepoint. Für Sie ist daran nicht die Partnerschaft wichtig, sondern was sie im Alltag ändert: Geräte und Lizenzen laufen über uns, die Einrichtung übernehmen Leute, die diese Plattform täglich bedienen, und die Verwaltung erfolgt über die zentrale Konsole des Herstellers – ohne dass jemand dafür in Ihr Haus fahren muss.
Im Störfall ist das der entscheidende Unterschied. Sie rufen bei uns an, unter 0621 877 55 990, rund um die Uhr. Wir sehen selbst in das Gerät, und wenn der Fall den Hersteller braucht, gehen wir diesen Weg – nicht Sie. Die Verantwortung bleibt ungeteilt bei uns.
Dieselbe Ordnung gilt im zweiten Sicherheitsbereich: Die laufende Angriffserkennung betreiben wir als Partner von G DATA CyberDefense. Zwei Hersteller, zwei Aufgaben, ein Ansprechpartner. Eine Partnerschaft ist dabei kein Gütesiegel und wir behandeln sie nicht als eines – sie sagt, woher die Technik kommt und wer sie beherrscht, nicht mehr.
Was wir übernehmen – und was das von einem Gerätekauf unterscheidet
Eine Firewall ist erst dann Schutz, wenn jemand sie pflegt. Diese Arbeit liegt bei uns.
- Bestandsaufnahme vor dem AngebotWir sehen uns an, was heute am Netzübergang steht, welche Dienste von außen erreichbar sind, wie viele Standorte zusammenhängen und wer von unterwegs arbeitet. Erst danach nennen wir ein Modell. Kommt dabei heraus, dass Ihr vorhandenes Gerät noch trägt, sagen wir das.
- Regelwerk, das jemand begründen kannJede Regel wird schriftlich festgehalten: was sie erlaubt, für wen und warum. Das ist die Arbeit, die in der Praxis fehlt – und der Grund, warum Regelwerke nach Jahren niemand mehr anzufassen wagt.
- Einführung ohne StillstandDie Umstellung des Netzübergangs ist der Moment, in dem ein Betrieb steht, wenn etwas schiefgeht. Wir bauen parallel auf, prüfen die Regeln gegen die vorhandenen Verbindungen und schalten in einem vereinbarten Fenster um – mit Rückweg.
- Pflege statt VergessenSecurepoint nennt automatische Updates als Eigenschaft seines Betriebssystems Luna. Wir prüfen, dass sie ankommen, sehen die Protokolle durch und passen die Regeln an, wenn sich etwas ändert – eine neue Anwendung, ein neuer Standort, ein Mitarbeiter, der geht.
- Ein Ansprechpartner im StörfallWenn nichts mehr geht, ist die Frage nicht, wer schuld ist, sondern wer abnimmt. Sie rufen uns an, rund um die Uhr. Wir sehen in das Gerät und holen den Hersteller dazu, wenn der Fall es verlangt.
So läuft die Einführung ab
Vom ersten Gespräch bis zum laufenden Betrieb. Die Zeitangaben sind Erfahrungswerte für einen Standort; bei mehreren verschiebt sich vor allem der vierte Schritt.
- Aufnahme des NetzübergangsEin Termin von zwei bis drei Stunden, vor Ort oder per Fernzugriff. Wir erfassen Leitungen, Adressbereiche, erreichbare Dienste, Standorte und Fernzugriffe. Von Ihnen brauchen wir Zugang zum vorhandenen Gerät und jemanden, der die Abläufe kennt.
- Modell und Regelwerk festlegenInnerhalb einer Woche erhalten Sie einen Vorschlag: Baugröße mit Begründung, das geplante Regelwerk in Worten, die vorgesehene Zonentrennung und die Liste dessen, was künftig nicht mehr erlaubt ist. Diese Liste ist der Teil, der besprochen werden muss – dort entstehen die Überraschungen.
- Aufbau parallel zum BestandDas Gerät wird bei uns vorkonfiguriert und im Netz parallel aufgebaut, ohne den laufenden Übergang anzutasten. So lassen sich Regeln gegen die echten Verbindungen prüfen, bevor etwas umgeschaltet wird.
- Umschaltung im vereinbarten FensterDie Umstellung dauert in der Regel unter einer Stunde und liegt außerhalb der Arbeitszeit. Wir bleiben danach erreichbar und behalten den alten Stand so lange vorrätig, bis der neue Übergang einen Arbeitstag ohne Beanstandung überstanden hat.
- Übergabe und laufender BetriebSie erhalten die Dokumentation des Regelwerks, die Zugänge und einen festen Ansprechpartner. Danach läuft die Pflege bei uns: Aktualisierungen, Protokolldurchsicht, Anpassungen bei Änderungen.
Jedes Modell im Detail – und der Konfigurator
Elf Baugrößen von zehn bis 2.000 Nutzern. Jede hat eine eigene Seite mit vollständigen Daten, Einsatzbereich und Abgrenzung zum nächstkleineren und nächstgrößeren Modell.
- Firewall-KonfiguratorArbeitsplätze, Standorte, Bandbreite, Funktionen, Laufzeit – Modellempfehlung mit Begründung in einer Minute.Ansehen →
- Black Dwarf G5 und Pro G5Tischgeräte mit WLAN für 10 bis 15 Nutzer – Selbstständige, Kleinstunternehmen, kleine Praxen.Ansehen →
- RC100 G5 und RC200 G5Der Einstieg in die RC-Serie: 25 bis 50 Nutzer, zwei Netzteile, WLAN, TLS-Inspektion bis 1 GBit/s.Ansehen →
- RC300S G5Erstes Rack-Modell: 100 Nutzer, sechs Ports, Glasfaser – für saubere Zonentrennung.Ansehen →
- RC350R, RC400R, RC1000R, RC2000R G6250 bis 2.000 Nutzer, redundante Netzteile, 10-GBit-Anbindung – für mehrere Standorte und hohe Bandbreiten.Ansehen →
- Made in Germany: Securepoint und G DATAWarum Firewall und Angriffserkennung zweier deutscher Hersteller zusammen mehr leisten als einzeln.Ansehen →
Andere Hersteller und die Auswahl
Steht bei Ihnen schon ein Gerät eines anderen Herstellers, muss es nicht weichen. Diese Seiten beschreiben, was wir dort übernehmen.
- Firewall-Betreuung im ÜberblickAuswahl ohne Herstellervorgabe, Weiterbetrieb oder Ersatz, Zuständigkeiten.Ansehen →
- Sophos Firewall (XGS)Betreuung vorhandener und neuer XGS-Geräte.Ansehen →
- Fortinet FortiGateBetreuung vorhandener und neuer FortiGates.Ansehen →
- WatchGuard FireboxBetreuung von Firebox-Geräten in Zentrale und Filialen.Ansehen →
Häufige Fragen
- Sind Sie Securepoint-Partner?
- Ja. Wir sind Partner von Securepoint und beziehen Geräte wie Lizenzen über den Hersteller. Die Einrichtung, das Regelwerk und die laufende Pflege liegen bei uns; verwaltet werden die Geräte aus der Ferne über die zentrale Konsole. Ansprechpartner sind in jedem Fall wir – auch dann, wenn ein Fall den Hersteller-Support braucht.
- Warum Securepoint und nicht ein anderer Hersteller?
- Weil Entwicklung und Support in Deutschland liegen, die Geräte sich über eine zentrale Konsole aus der Ferne verwalten lassen und die Baureihe von einem Standort bis zu großen Umgebungen reicht – wir also nicht bei jedem Wachstumsschritt die Plattform wechseln müssen. Wenn in Ihrem Fall etwas anderes besser trägt, sagen wir das.
- G5 oder G6 – welche Generation nehmen wir?
- Für einen Neukauf die aktuelle Generation der jeweiligen Baugröße. Die ältere kommt infrage, wenn Sie ein vorhandenes Gerät ergänzen, etwa für einen Verbund aus zwei gleichen Geräten.
- Was passiert, wenn die Lizenz ausläuft?
- Ohne gültige UTM-Lizenz gibt es keine neuen Virenmuster und keine aktualisierte Angriffserkennung. Das Gerät läuft zwar weiter, schützt aber nur gegen das, was vor Monaten bekannt war. Deshalb steht die Laufzeit der Lizenz bei uns im Blick.
- Müssen wir die Umstellung am Wochenende machen?
- Nicht zwingend. Das Gerät wird parallel aufgebaut und geprüft; die eigentliche Umschaltung dauert in der Regel unter einer Stunde. Wir legen sie außerhalb der Arbeitszeit, und der alte Stand bleibt so lange vorrätig, bis der neue Übergang einen Arbeitstag ohne Beanstandung überstanden hat.
- Können Sie unsere vorhandene Firewall übernehmen?
- Das sehen wir uns an. Wenn das Gerät noch Aktualisierungen erhält und zur Umgebung passt, übernehmen wir die Betreuung, ohne zu tauschen. Ein Austausch ist nur dann unser Vorschlag, wenn er einen Grund hat, den wir benennen können.
Hersteller auf dieser Seite
G DATA CyberDefense AG – Hersteller der Angriffserkennung (MXDR) und des Endpunktschutzes, die wir einrichten und betreuen.
Website des HerstellersG DATA MXDR bei unsFachbeitrag: Defender, Sophos, CrowdStrike oder G DATA: Welches XDR zum Mittelstand passtFachbeitrag: Monatelang mitgelesen: Wie Angreifer bei einem Reifenhersteller rund 50.000 Euro umleiteten
Securepoint GmbH – Hersteller der UTM-Firewalls, die wir auswählen, einrichten und betreiben.
Quellen und Nachweise
- UTM-Firewall – Produktübersicht · Securepoint
- Firewall-Funktionen im Einzelnen · Securepoint
- RC-Serie – Modellübersicht und Datenblätter · Securepoint
- Betriebssystem Luna · Securepoint
- IT Security made in Germany – Kriterien des Vertrauenszeichens · Securepoint
- Unternehmensprofil · Securepoint