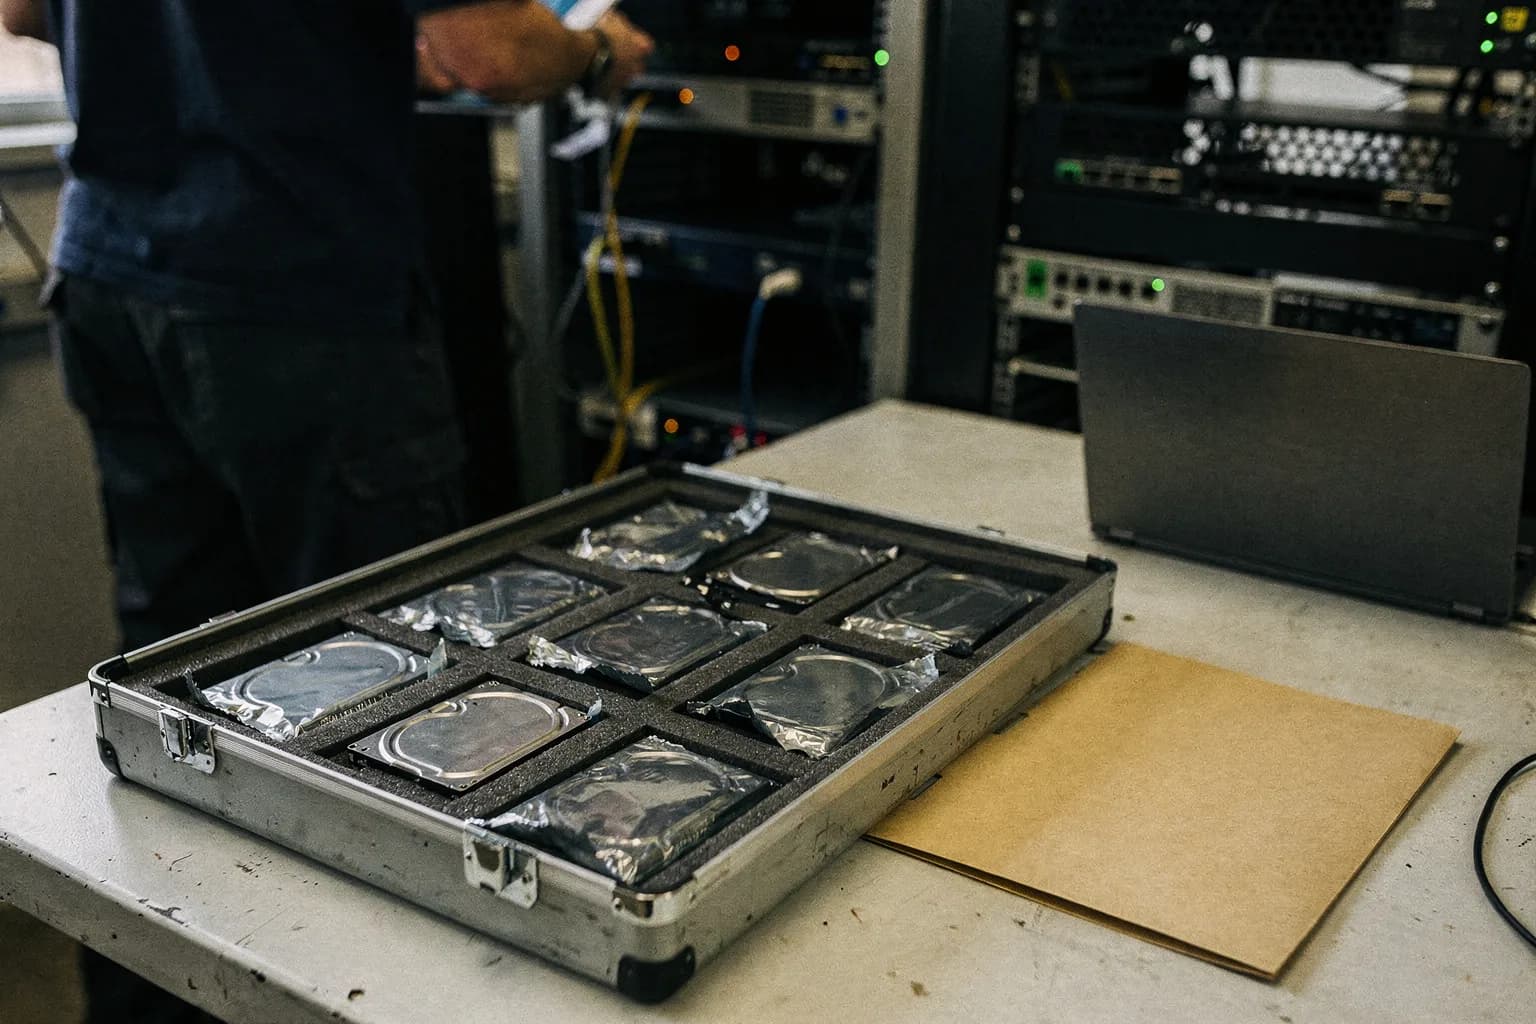
Nach einem Ransomware-Angriff liegt der Gedanke nahe: Die verschlüsselten Platten sind wertlos, also weg damit und neu anfangen. Wir machen das nicht. Nach jedem Angriff, den wir aufarbeiten, sichern und verwahren wir die verschlüsselten Datenträger – so auch bei dem Produktionsbetrieb aus unserer Fallstudie, dessen Infrastruktur wir danach neu aufgebaut haben. Dafür gibt es zwei Gründe.
Grund eins: Was heute verschlüsselt ist, ist es nicht für immer
Ermittler stellen immer wieder Server von Tätergruppen sicher, und manchmal finden sich dort die Schlüssel. Die Initiative No More Ransom – gegründet von der niederländischen Polizei, dem Europäischen Zentrum zur Bekämpfung der Cyberkriminalität bei Europol und IT-Sicherheitsunternehmen – sammelt die Entschlüsselungswerkzeuge, die daraus entstehen, und stellt sie kostenlos bereit. Im Verzeichnis stehen inzwischen auch Werkzeuge für bekannte Familien wie LockBit 3.0, Black Basta, Akira oder Phobos.
Das ist keine Zusage. No More Ransom schreibt selbst, dass sich nicht jede Ransomware entschlüsseln lässt, und niemand kann vorhersagen, ob für eine bestimmte Variante je ein Werkzeug erscheint. Aber wer die Platten weggeworfen hat, kann es nicht mehr ausprobieren, wenn es so weit ist.
Grund zwei: Die Platten sind Beweismittel
Das BSI empfiehlt Unternehmen, einen Ransomware-Vorfall zu melden und Anzeige bei der Polizei zu erstatten. Ermittler, Versicherer und Gutachter brauchen dann, was der Angreifer hinterlassen hat: Zeitstempel, Spuren der Ausbreitung, die Lösegeldforderung. Wer die betroffenen Systeme sofort überschreibt, löscht genau das.
Sind personenbezogene Daten betroffen, ist die Datenschutzaufsicht nach Art. 33 DSGVO grundsätzlich binnen 72 Stunden zu informieren. Auch dafür muss sich später belegen lassen, was betroffen war.
Was wir aufbewahren – und wie
- Die verschlüsselten Datenträger selbst, ausgebaut oder als vollständiges forensisches Abbild. Gearbeitet wird nur an Kopien, nie am Original.
- Die Lösegeldforderung als Datei, dazu Kontaktadressen, Webseiten oder Bitcoin-Adressen daraus – genau abgeschrieben. Daran erkennt man die Ransomware-Familie.
- Einige verschlüsselte Beispieldateien, jeweils klein. Das Werkzeug Crypto Sheriff von No More Ransom bestimmt die Familie aus zwei verschlüsselten Dateien bis 1 MB und der Lösegeldforderung.
- Ein Protokoll: welcher Datenträger aus welchem System, wann ausgebaut, von wem, wo gelagert. Ohne diese Kette ist ein Beweismittel wenig wert.
- Gelagert wird beschriftet, stromlos, verschlossen und getrennt von jedem Netz – damit niemand eine Platte versehentlich wieder einbaut oder formatiert.
Was das nicht ersetzt
Eine verwahrte Platte ist eine Hoffnung, keine Datensicherung. Ob ein Unternehmen nach einem Angriff in Stunden oder in Monaten wieder steht, entscheidet die Sicherung, die vorher da war: mehrstufig, mindestens eine Kopie offline und regelmäßig zur Probe wiederhergestellt. Bei uns sind das fünf Stufen und ein Wiederherstellungstest alle zwei Monate.
Und: Lösegeld zu zahlen, ist keine Abkürzung. No More Ransom rät davon ab, weil es das Geschäftsmodell bestätigt und niemand garantiert, dass danach ein funktionierender Schlüssel kommt.
Kurz gesagt
Nichts löschen, nichts überschreiben, Platten sichern, Lösegeldforderung und Beispieldateien aufheben, alles protokollieren – und ab und zu nachsehen, ob es für die eigene Variante inzwischen ein Werkzeug gibt. Wenn Sie gerade betroffen sind, rufen Sie uns an: 0621 877 55 990, rund um die Uhr.
Verwandte Themen: Wer hier weiterdenkt, liest bei Ransomware, Phishing und Ransomware und Cyberrisiken weiter.
Im Text erwähnt
Quellen
- No More Ransom – About the Project · Politie Nederland, Europol EC3 u. a.
- No More Ransom – Crypto Sheriff · No More Ransom
- Ransomware-Angriffe: Bedrohungslage, Reaktion und Prävention · BSIamtlich
- Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung), Art. 33 · Amt für Veröffentlichungen der EU (EUR-Lex)amtlich