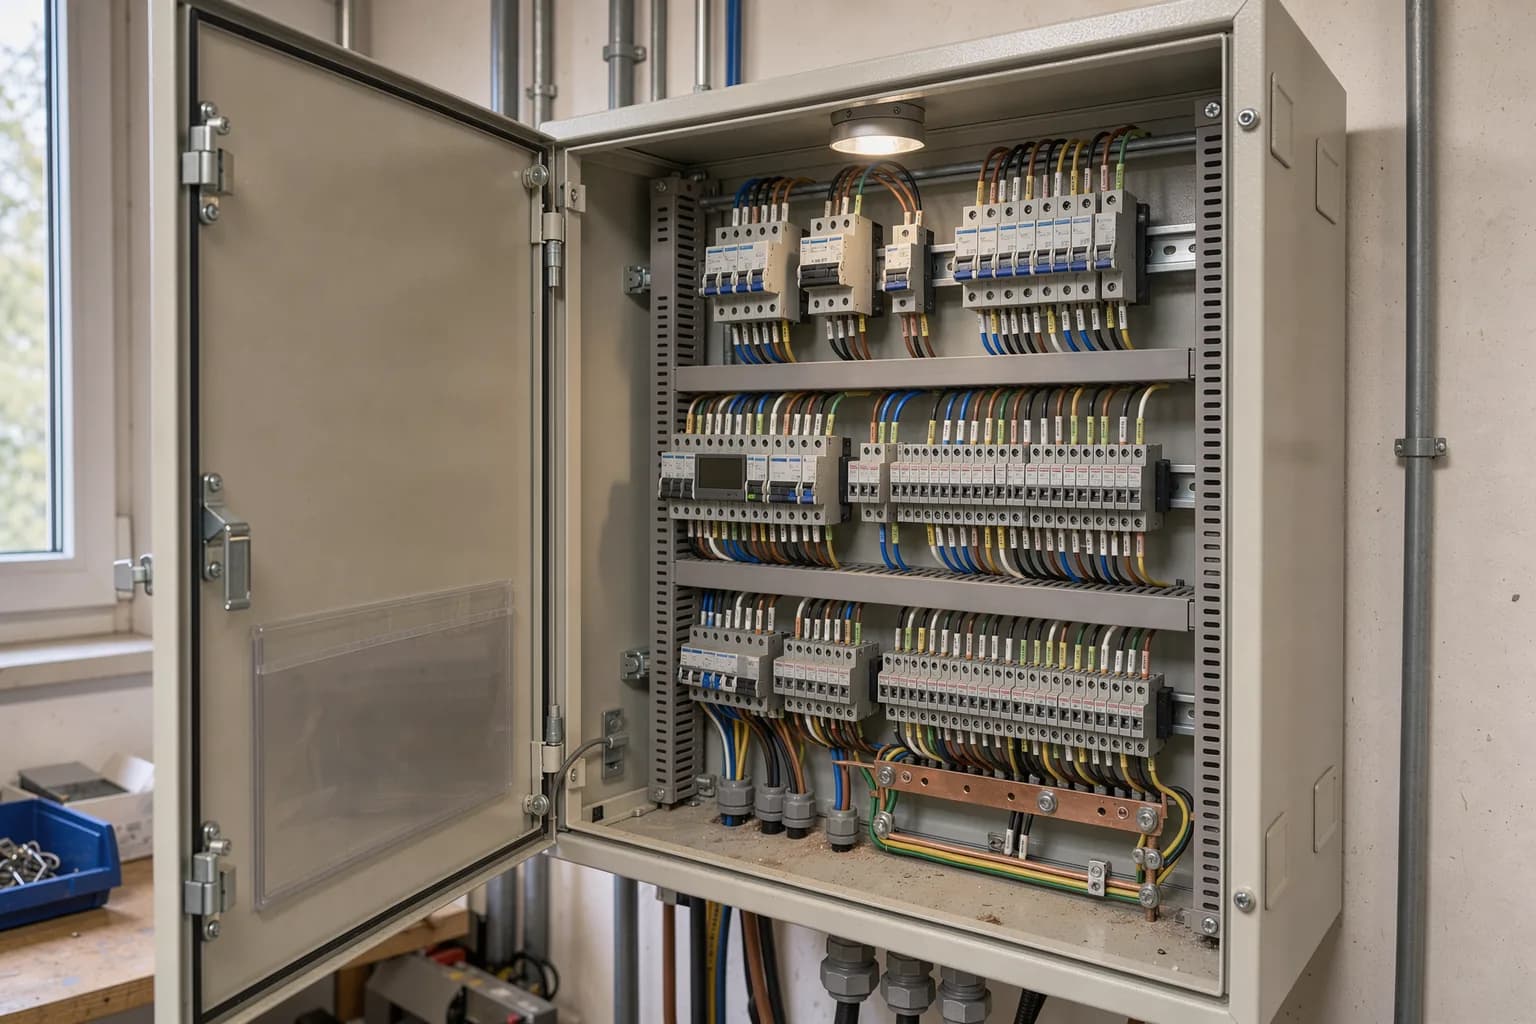
Der Elektroinstallateur hat die KNX-Anlage im neuen Bürogebäude in Betrieb genommen, ohne dass jemand nach KNX Secure gefragt hätte; die Heizungsfirma hat einen Fernzugang für die Lüftungssteuerung eingerichtet, und der Solarteur überwacht die PV-Anlage über ein Webportal. Alle drei Systeme hängen am Firmennetz, und in der IT-Abteilung weiß davon niemand. Dieser Beitrag richtet sich an Geschäftsführer, IT-Verantwortliche und Facility-Manager, die Gebäudeautomation sauber in die IT-Sicherheit einbinden wollen.
Warum Gebäudetechnik ein eigenes Thema ist
Gebäudeautomation (oft GA genannt; ihre Absicherung heißt OT-Sicherheit, von „Operational Technology“) steuert physische Abläufe: Licht, Jalousien, Heizung, Lüftung, Türen. Die Geräte laufen viele Jahre, oft länger als jeder Server. Sie werden von Handwerksbetrieben geplant und eingebaut, nicht von der IT. Und sie wurden lange unter der Annahme entwickelt, dass das Bussystem ein abgeschlossenes Netz ist, in das niemand Fremdes hineinkommt.
Diese Annahme stimmt nicht mehr, sobald ein IP-Gateway, eine Visualisierung auf dem Tablet oder ein Fernzugang dazukommt. Ein bekanntes Beispiel aus Deutschland: Ende 2021 berichtete das Sicherheitsunternehmen Limes Security von einem Bürogebäude, in dem Angreifer rund drei Viertel der KNX-Geräte gelöscht und mit einem unbekannten Schlüssel gesperrt hatten. Lichtschalter, Bewegungsmelder und Jalousiesteuerungen funktionierten nicht mehr. Der Zugang erfolgte über eine aus dem Internet erreichbare Schnittstelle; in einem zweiten Fall vermuteten die Betroffenen ein IP-Gateway aus der Bauphase, das nie abgebaut worden war.
KNX Secure, BACnet und Co.: typische Systeme und ihre Schwachstellen
KNX und KNX Secure
KNX ist der verbreitete Standard für Elektroinstallationen in Zweckbauten. Klassisches KNX überträgt Telegramme unverschlüsselt und ohne Prüfung, wer sie geschickt hat; wer eine KNX-Anlage „hacken“ will, braucht deshalb meist keine Sicherheitslücke, sondern nur eine erreichbare Schnittstelle. Seit einigen Jahren gibt es KNX Secure in zwei Teilen: KNX IP Secure schützt die Kommunikation über IP-Netze, etwa zwischen IP-Routern und Schnittstellen. KNX Data Secure verschlüsselt und authentifiziert die Nutzdaten bis zum Endgerät. KNX IP Secure ist seit Ende 2019 als EN ISO 22510 genormt.
So funktioniert es in der Praxis: Jedes Secure-fähige Gerät trägt ab Werk einen eigenen Geräteschlüssel (FDSK, „Factory Default Setup Key“), meist als QR-Code oder Aufkleber am Gerät. Der Planer liest ihn bei der Inbetriebnahme in die Projektierungssoftware ETS ein; die ETS vergibt anschließend die Laufzeitschlüssel und speichert sie im Projekt, das mit einem Projektpasswort geschützt ist. Die Verschlüsselung wirkt nur, wenn die Geräte sie unterstützen und der Planer sie in der ETS auch aktiviert. Aufkleber, Schlüssel und Projektpasswort müssen sicher aufbewahrt werden; gehen sie verloren, lässt sich die Anlage später kaum noch ändern.
BACnet und BACnet Secure Connect
BACnet ist in Heizungs-, Lüftungs- und Klimatechnik (HLK) verbreitet. Für die BACnet-Sicherheit gilt dasselbe Muster: Das klassische BACnet/IP war nicht für feindliche Netze gebaut. Die Erweiterung BACnet Secure Connect (BACnet/SC) setzt auf TLS-verschlüsselte Verbindungen mit Zertifikaten. Ob Ihre Anlage das schon nutzt, hängt von Hersteller und Baujahr ab; bei vielen Bestandsanlagen ist das nicht der Fall.
Zutrittskontrolle, Kameras, Heizung, PV
- Zutrittskontrolle: Controller und Software verwalten, wer wann welche Tür öffnen darf. Ein kompromittiertes System ist damit auch ein physisches Sicherheitsproblem.
- Videokameras: Netzwerkkameras und Rekorder sind häufig mit Werkspasswort und veralteter Firmware im Einsatz. Details zu Betrieb und Datenschutz finden Sie im Beitrag zur Videoüberwachung im Betrieb.
- Heizungs- und Lüftungssteuerung: Häufig mit Weboberfläche und Herstellerportal, über das der Installateur Störungen sieht.
- PV-Anlagen-Monitoring: Wechselrichter und Datenlogger melden Werte an Cloud-Portale. Manche erlauben über dieselbe Verbindung auch Konfigurationsänderungen.
Wer ist zuständig: Elektriker oder IT?
Die ehrliche Antwort: beide, mit klarer Aufteilung. Der Elektro- oder HLK-Fachbetrieb kennt die Anlage, ihre Funktion und die Geräte. Die IT kennt das Netz, die Firewall und die Regeln für Fernzugriffe. Probleme entstehen genau an der Schnittstelle, wenn jeder annimmt, der andere kümmere sich.
Bewährt hat sich eine einfache Regel: Alles, was ein Netzwerkkabel oder WLAN nutzt, wird mit der IT abgestimmt. Der Fachbetrieb beschreibt, welche Geräte er anschließen will, welche Verbindungen sie brauchen (intern und ins Internet) und wie er aus der Ferne zugreifen möchte. Die IT entscheidet über Netzzone, Firewall-Regeln und Zugangsweg. Diese Abstimmung gehört schon in die Ausschreibung und in den Bauablauf, nicht erst in die Übergabe.
Halten Sie außerdem fest, wer Eigentümer der Projektdaten ist. Die ETS-Projektdatei, Passwörter und Schlüssel sollten nach der Inbetriebnahme beim Unternehmen liegen, nicht nur beim Installateur. Wechselt der Fachbetrieb oder gibt es ihn nicht mehr, sind Sie sonst von außen ausgesperrt.
Fernwartung: die Fernzugänge der Installateure
Fernzugänge sind der häufigste Weg, über den Gebäudetechnik von außen erreichbar wird. Typische Muster, die wir in der Praxis antreffen:
- Eine Portweiterleitung auf der Firewall direkt zur Visualisierung oder zum KNX-IP-Gateway.
- Ein eigener Mobilfunkrouter im Technikraum, an der Firewall vorbei.
- Ein Fernwartungsprogramm auf einem Bedien-PC, das dauerhaft läuft.
- Ein Hersteller-Cloud-Dienst, über den die Anlage eine ausgehende Dauerverbindung hält.
Nichts davon ist automatisch falsch, aber jeder dieser Wege muss bekannt, dokumentiert und abgesichert sein. Besser ist ein zentraler, kontrollierter Zugang: Der Dienstleister verbindet sich per VPN mit persönlichem Konto und Mehrfaktor-Anmeldung, landet nur in der Netzzone seiner Anlage, und der Zugang ist standardmäßig deaktiviert oder zeitlich begrenzt. Wie Sie solche Dauerzugänge grundsätzlich regeln, beschreibt der Beitrag zum Dauerzugang von Dienstleistern.
Standardpasswörter und Firmware
Viele Gateways, Visualisierungen, Kameras und Datenlogger werden mit Herstellerpasswort ausgeliefert. Bei der Inbetriebnahme fehlt oft die Zeit, das zu ändern, und später fragt niemand mehr. Prüfen Sie für jedes Gerät mit Weboberfläche:
- Ist das Werkspasswort geändert, und liegt das neue Passwort im Passwortmanager des Unternehmens?
- Gibt es getrennte Konten für Betreiber und Installateur?
- Sind unnötige Dienste wie Telnet, unverschlüsseltes HTTP oder UPnP abgeschaltet?
- Wann gab es das letzte Firmware-Update, und wer ist dafür zuständig?
Gerade der letzte Punkt wird selten vertraglich geregelt. Klären Sie mit dem Fachbetrieb, ob Updates Teil des Wartungsvertrags sind.
Eine eigene Netzzone für Gebäudetechnik
Die wirksamste technische Maßnahme ist eine eigene Netzzone, also ein separates VLAN mit eigenen Firewall-Regeln. Gebäudetechnik gehört weder ins Büronetz noch ins Gastnetz. Der Beitrag Gastnetz und IoT trennen behandelt die allgemeine Trennung von Gästen und vernetzten Alltagsgeräten; bei Gebäudetechnik geht es zusätzlich um Anlagen, die physische Funktionen steuern und von Fremdfirmen betreut werden.
So sieht ein sinnvoller Aufbau aus:
- Eigene Zone(n) für GA: Je nach Größe eine gemeinsame Zone für Gebäudetechnik oder getrennte Zonen für KNX/HLK, Zutritt und Kameras.
- Standard: alles verboten. Aus der GA-Zone ins Büronetz gibt es keine Verbindungen. Ausnahmen werden einzeln freigegeben, zum Beispiel für eine Visualisierung, die von bestimmten Arbeitsplätzen aus bedient wird.
- Internetzugriff nur gezielt: Wenn das PV-Monitoring ein Herstellerportal braucht, erlauben Sie nur diese Ziele.
- Keine eingehenden Portfreigaben aus dem Internet auf Geräte der GA-Zone.
- Protokollierung: Die Firewall protokolliert Verbindungen aus und in die Zone, damit Auffälligkeiten sichtbar werden.
Mehr zu den Grundlagen von Zonen und Regeln finden Sie im Beitrag zur Netzwerksegmentierung.
Checkliste: Erste Schritte
- Alle Geräte der Gebäudetechnik mit Netzwerkanschluss erfassen: Gateways, Visualisierungen, Controller, Kameras, Rekorder, Datenlogger.
- Für jedes Gerät den zuständigen Fachbetrieb und den Ansprechpartner notieren.
- Alle Fernzugänge aufspüren, auch Mobilfunkrouter und Herstellerportale, und dokumentieren.
- Standardpasswörter ändern und Zugangsdaten zentral im Unternehmen ablegen.
- ETS-Projektdatei, Schlüssel und Passwörter beim Unternehmen sichern.
- Eine eigene Netzzone für Gebäudetechnik einrichten und Portfreigaben aus dem Internet entfernen.
- Bei Neu- und Umbauten KNX Secure bzw. BACnet/SC in die Ausschreibung aufnehmen.
- Firmware-Updates und Fernzugriffsregeln in den Wartungsvertrag mit dem Fachbetrieb schreiben.
Wie DAVINCI unterstützt
Wir erfassen gemeinsam mit Ihnen und Ihren Fachbetrieben die vernetzte Gebäudetechnik, richten eigene Netzzonen ein und bauen einen kontrollierten Fernzugang über Ihre Firewall. Bei Neubau oder Umbau stimmen wir uns früh mit Elektro- und HLK-Planern ab, damit Verkabelung und Netzwerktechnik von Anfang an passen. Sprechen Sie uns über die Kontaktseite an.
Häufige Fragen
Ist KNX Secure Pflicht?
Eine allgemeine Pflicht, bestehende Anlagen auf KNX Secure umzustellen, ist uns nicht bekannt. Ob es in Ihrem Projekt gefordert wird, ergibt sich aus Ausschreibung, Vertrag, Versicherungsbedingungen und Branchenvorgaben. Unabhängig davon ist es bei Neubau und Erweiterung der sinnvolle Standard, weil klassisches KNX Telegramme weder verschlüsselt noch prüft. Für verbindliche Aussagen sollten Sie Fachplaner und bei Bedarf einen Anwalt einbeziehen.
Kann man KNX Secure nachrüsten, oder muss die Anlage erneuert werden?
Ein kompletter Austausch ist nicht nötig. Secure-fähige und klassische Geräte lassen sich in einer Anlage mischen; die Verschlüsselung wirkt dann nur zwischen den Geräten, die sie beherrschen. In der Praxis beginnt man bei den IP-Komponenten, also Routern und Schnittstellen; KNX Data Secure lohnt sich zuerst für sicherheitsrelevante Funktionen wie Türen oder Alarmanlage. Viele Risiken lassen sich ohnehin ohne Gerätetausch senken: eigene Netzzone, kein offener Internetzugang, abgesicherter Fernzugang, geänderte Passwörter.
Darf der Installateur einen eigenen Mobilfunkrouter einbauen?
Technisch ja, organisatorisch sollte das mit der IT abgestimmt sein. Ein solcher Router umgeht Ihre Firewall und ist oft nicht dokumentiert. Wenn er nötig ist, sollte er in der GA-Zone hängen, abgesichert konfiguriert sein und im Inventar stehen.
Wer haftet, wenn über die Gebäudetechnik ein Angriff erfolgt?
Das hängt von Verträgen und Einzelfall ab. Klare schriftliche Absprachen zu Zuständigkeiten, Fernzugang und Updates helfen in jedem Fall; bei konkreten Haftungsfragen sollten Sie einen Anwalt einbeziehen.
Verwandte Themen: Wer hier weiterdenkt, liest bei Gastnetz, OT-Sicherheit und Zugang und Identität weiter.