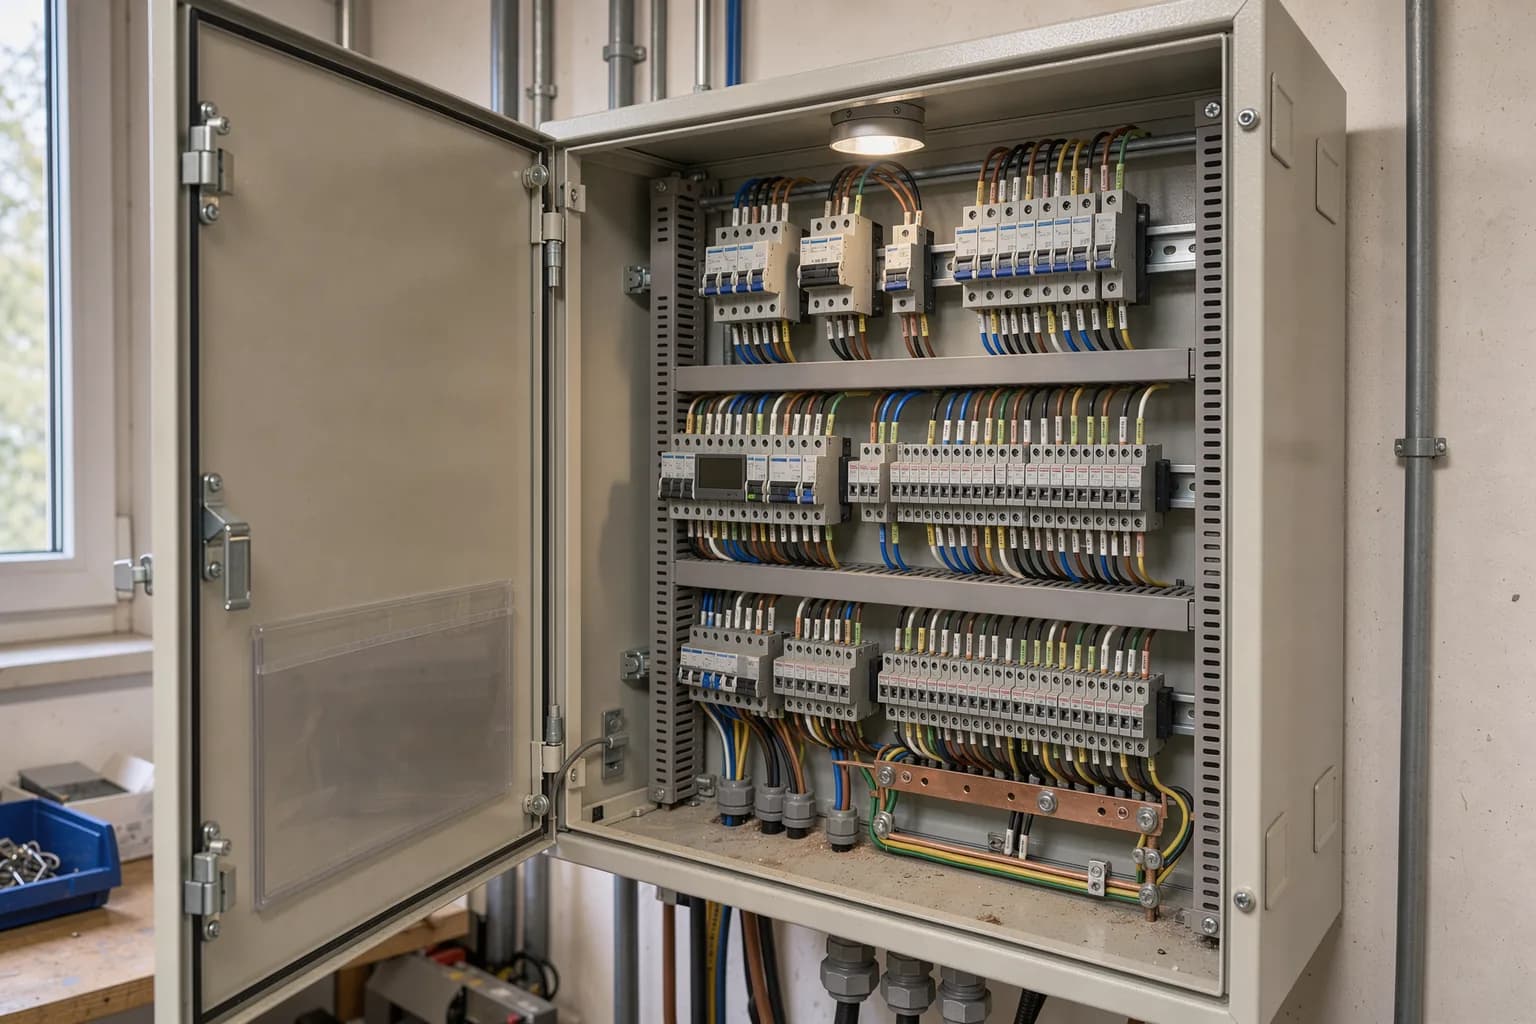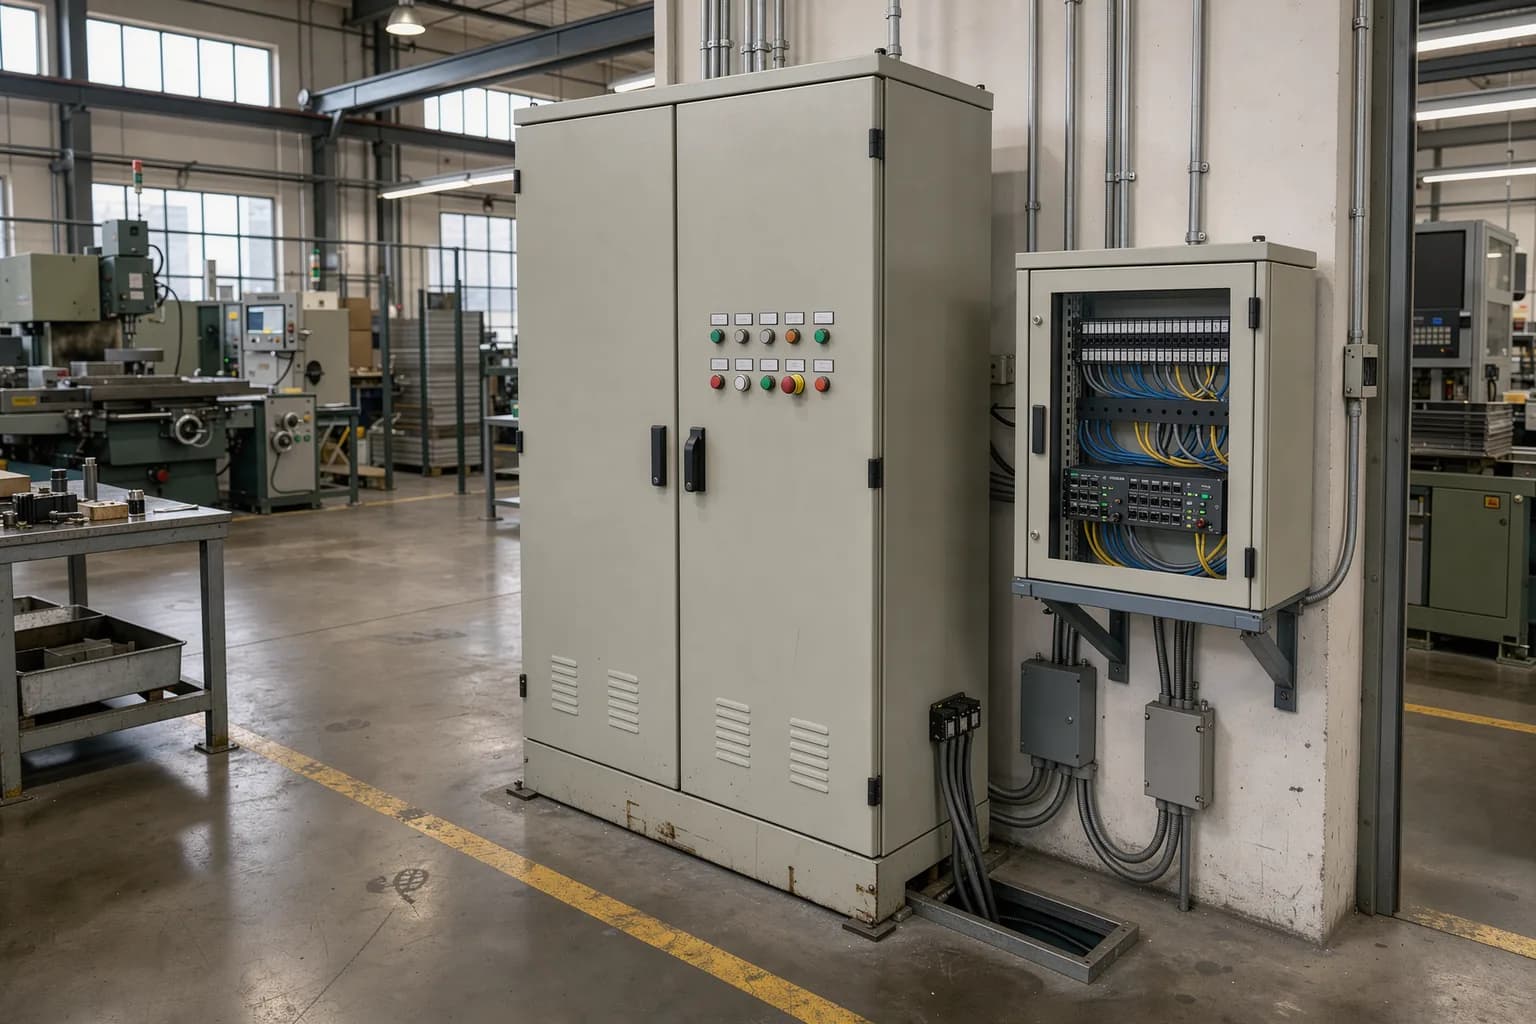
In vielen Produktionsbetrieben hängt die Fräsmaschine im selben Netz wie der Rechner der Buchhaltung, und genau dort beginnt OT-Sicherheit. Am Bedienpult läuft ein Windows-PC, der seit Jahren kein Update bekommen hat, weil der Maschinenhersteller es nicht freigibt, und irgendwo steckt ein Mobilfunkrouter, über den der Hersteller bei Störungen aufschaltet. Dieser Beitrag zeigt, wie Sie als Mittelständler Ihr Produktionsnetz schrittweise vom Büronetz trennen, Fernwartungszugänge in den Griff bekommen und wo Sie anfangen. Er richtet sich an Geschäftsführung, Produktionsleitung und IT-Verantwortliche.
Was OT-Sicherheit bedeutet: IT und OT mit unterschiedlichen Regeln
OT steht für Operational Technology, also die Technik, die physische Prozesse steuert: Maschinen, Anlagen, Speicherprogrammierbare Steuerungen (SPS), Bedienpanels, Sensoren und die PCs, die direkt an Anlagen hängen. IT ist die klassische Bürowelt mit E-Mail, ERP, Dateiablage und Internet. OT-Sicherheit, englisch OT Security, umfasst alle Maßnahmen, die diese Anlagen und ihre Netze vor Störung, Manipulation und Angriffen schützen, und zwar so, dass die Produktion dabei weiterläuft.
Die beiden Welten ticken unterschiedlich. In der IT gilt: Updates schnell einspielen, Geräte nach einigen Jahren tauschen. In der OT laufen Anlagen oft fünfzehn oder zwanzig Jahre. Ein Update kann die Zulassung oder Gewährleistung gefährden, und ein Neustart zur falschen Zeit kostet eine Schicht Produktion. Viele Steuerungen kennen keine Anmeldung und keine Verschlüsselung, weil sie für abgeschlossene Netze gebaut wurden.
Das Problem entsteht, wenn beide Welten ohne IT/OT-Trennung zusammenwachsen. Dann kann Schadsoftware, die per E-Mail ins Büro kommt, ungehindert bis zur Maschine wandern. Ein Ransomware-Angriff, der eigentlich nur Büro-PCs verschlüsseln sollte, legt so auch die Produktion still.
OT-Sicherheit im Mittelstand: die typische Ausgangslage
Typisch ist ein gewachsenes, flaches Netz. Bei der Anschaffung einer Maschine hat der Elektriker ein Netzwerkkabel zum nächsten Switch gelegt, fertig. Daraus ergeben sich wiederkehrende Schwachstellen:
- Maschinen-PCs mit Windows-Versionen ohne Herstellersupport, die aus dem Büronetz erreichbar sind
- SPS und Bedienpanels mit Standardpasswörtern oder ganz ohne Anmeldung
- gemeinsame Dateifreigaben, über die Programme und Aufträge zwischen Büro und Maschine wandern
- USB-Sticks als Transportweg für Maschinenprogramme
- Fernwartungszugänge der Hersteller, die niemand vollständig kennt
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) beschreibt diese Risiken seit Jahren in seinen Veröffentlichungen zur Sicherheit industrieller Steuerungssysteme, etwa in den „Top 10 Bedrohungen und Gegenmaßnahmen“. Mitte Oktober 2026 hat das BSI zudem eine Cybersicherheitsempfehlung für Betreiber industrieller Steuerungssysteme veröffentlicht, deren wichtigste Botschaft lautet: Steuerungssysteme sollen nicht direkt aus dem Internet erreichbar sein, Fernzugriffe sind mindestens über VPN und mit Mehrfaktor-Anmeldung abzusichern, und auch Fernwartungszugänge über Mobilfunk gehören ins Inventar.
Schritt 1: Inventar aufbauen
Was Sie nicht kennen, können Sie nicht schützen. Der erste Schritt ist deshalb eine Liste aller Geräte im Produktionsbereich. Pro Gerät halten Sie fest:
- Anlage, Standort, Hersteller und Modell
- Art des Geräts: SPS, Bedienpanel, Maschinen-PC, Kamera, Messgerät
- Betriebssystem und Firmware-Stand
- IP-Adresse und Netzanschluss
- welche Verbindungen das Gerät braucht, zum Beispiel zum ERP, zu einem Dateiserver oder zum Hersteller
- vorhandene Fernwartungszugänge und wer sie nutzt
- Ansprechpartner beim Hersteller und intern
Ein Teil davon lässt sich aus dem Netz ermitteln, vieles aber nur durch einen Rundgang mit der Instandhaltung. Planen Sie dafür Zeit ein und gehen Sie vorsichtig vor: Aktive Netzwerkscans können ältere Steuerungen aus dem Tritt bringen. Wie ein Inventar grundsätzlich aufgebaut wird, beschreibt der Beitrag IT-Inventar aufbauen.
Schritt 2: Zonen bilden
Auf Basis des Inventars teilen Sie das Netz in Zonen auf. Eine Zone ist eine Gruppe von Geräten mit ähnlichem Schutzbedarf, die untereinander kommunizieren dürfen. Für den Anfang reichen meist wenige Zonen:
- Büronetz: Arbeitsplätze, Server, Drucker
- Übergabezone (DMZ): Systeme, die zwischen Büro und Produktion vermitteln, etwa ein Dateiablageserver für Maschinenprogramme oder ein Fernwartungs-Gateway
- Produktionsnetz: Maschinen-PCs, Bedienpanels, Leitrechner
- bei Bedarf getrennte Anlagenzonen, zum Beispiel pro Halle oder pro kritischer Linie
Grundregel: Es gibt keine direkte Verbindung vom Büro zur Maschine. Daten werden über die Übergabezone ausgetauscht, und eine Firewall zwischen den Zonen lässt nur ausdrücklich erlaubte Verbindungen durch. Die Grundlagen dazu finden Sie im Beitrag Netzwerksegmentierung.
Wer sich an einem anerkannten Rahmen orientieren möchte: Die Normenreihe IEC 62443 behandelt die Sicherheit industrieller Automatisierungssysteme. Teil 3-2 beschreibt unter anderem, wie ein System für die Risikobewertung in Zonen und Übergänge, dort „Conduits“ genannt, aufgeteilt wird. Für einen ersten Schritt im Mittelstand müssen Sie die Norm nicht vollständig umsetzen, ihr Zonenmodell ist aber eine gute Denkhilfe.
Schritt 3: Übergänge kontrollieren
Jeder Übergang zwischen Zonen wird einzeln betrachtet: Wer muss mit wem sprechen, über welchen Dienst, in welche Richtung? Beispiele:
- Das ERP schickt Fertigungsaufträge an den Leitrechner. Erlaubt ist genau diese eine Verbindung, nicht der gesamte Zugriff aufs Produktionsnetz.
- Maschinenprogramme landen auf einem Ablageserver in der Übergabezone. Die Maschine holt sie dort ab.
- Maschinen-PCs haben grundsätzlich keinen Internetzugang.
- USB-Sticks werden durch einen festen Austauschweg ersetzt oder vor Benutzung an einer Prüfstation kontrolliert.
Planen Sie die Umstellung gemeinsam mit der Produktion und testen Sie jede neue Firewall-Regel in einem Wartungsfenster. Erfahrungsgemäß tauchen dabei Verbindungen auf, die niemand dokumentiert hatte.
Schritt 4: Industrielle Fernwartung der Hersteller ordnen
Fernwartung ist in der Produktion unverzichtbar, aber oft das größte Einfallstor. Häufig hat jeder Maschinenhersteller seine eigene Lösung mitgebracht: einen Router mit Mobilfunkkarte, eine Fernsteuerungssoftware auf dem Maschinen-PC oder einen dauerhaft offenen VPN-Tunnel.
Das BSI empfiehlt in seinem Papier „Fernwartung im industriellen Umfeld“ unter anderem eine einheitliche Fernwartungslösung, die Platzierung der Fernwartungskomponenten in einer DMZ statt direkt im Produktionsnetz, persönliche Konten statt Gruppenkonten, starke Authentisierung, Zeitfenster für den Zugriff sowie Protokollierung und Alarmierung. In der Praxis heißt das:
- alle Herstellerzugänge auf einen zentralen, kontrollierten Weg zusammenführen
- Zugriff nur nach Freigabe durch Ihr Personal und nur für die betroffene Anlage
- jeder Techniker mit eigenem Konto und Mehrfaktor-Anmeldung
- Verbindungen nach Ende der Wartung automatisch trennen
- jede Sitzung protokollieren
Mehr zu dauerhaften Dienstleisterzugängen lesen Sie im Beitrag Dienstleister mit Dauerzugang. Sprechen Sie mit Ihren Maschinenherstellern frühzeitig. Viele unterstützen inzwischen kontrollierte Zugänge, wenn man sie danach fragt.
Schritt 5: Was mit alten Windows-PCs passiert
Maschinen-PCs mit veraltetem Windows lassen sich oft nicht kurzfristig ersetzen. Dann gilt: isolieren statt ignorieren. Der PC kommt in eine eigene Zone, hat keinen Internetzugang, keinen E-Mail-Client und nur die Verbindungen, die er wirklich braucht. Lokale Administratorkonten werden geprüft, unnötige Dienste abgeschaltet. Parallel klären Sie mit dem Hersteller, ob ein Update oder Austausch möglich ist, und planen das in den nächsten Investitionszyklus ein.
Checkliste: erste Schritte zur OT-Sicherheit
- Alle Geräte im Produktionsbereich mit Instandhaltung und Herstellern inventarisieren.
- Alle Fernwartungszugänge erfassen, einschließlich Mobilfunkroutern.
- Prüfen, ob Steuerungen oder Maschinen-PCs direkt aus dem Internet erreichbar sind, und das sofort abstellen.
- Ein einfaches Zonenmodell festlegen: Büro, Übergabezone, Produktion.
- Die nötigen Verbindungen zwischen den Zonen aufschreiben und per Firewall durchsetzen.
- Herstellerfernwartung über einen zentralen, freigabepflichtigen und protokollierten Zugang bündeln.
- Alte Windows-PCs isolieren und Austausch einplanen.
- Einen Notfallplan für den Fall erstellen, dass das Büronetz ausfällt, die Produktion aber weiterlaufen soll.
Wie DAVINCI unterstützt
Wir erfassen mit Ihnen Netz und Fernwartungszugänge, planen ein Zonenmodell und setzen die Trennung mit Firewalls und passender Netzwerktechnik um, abgestimmt auf Ihre Produktionszeiten. Für ein erstes Gespräch erreichen Sie uns über die Kontaktseite.
Häufige Fragen
Was ist der Unterschied zwischen IT-Sicherheit und OT-Sicherheit?
IT-Sicherheit schützt Daten und Dienste, dort gilt: Vertraulichkeit zuerst, Updates schnell, ein verdächtiges System im Zweifel abschalten. OT-Sicherheit schützt laufende Prozesse: Verfügbarkeit und die Unversehrtheit von Menschen und Anlagen stehen vorn, und ein unbedachter Neustart kann mehr Schaden anrichten als die Schwachstelle selbst. Deshalb werden Patchen und Scannen in der OT mit der Produktion abgestimmt und dort, wo ein Update nicht möglich ist, durch Trennung und Überwachung ersetzt.
Was bedeuten ICS, SCADA und IIoT im Vergleich zu OT?
OT ist der Oberbegriff für die Technik, die physische Prozesse steuert. ICS (Industrial Control Systems) bezeichnet die Steuerungssysteme darin, also SPS, Leitrechner und Bedienpanels. SCADA (Supervisory Control and Data Acquisition) sind die Leit- und Überwachungssysteme, die viele Steuerungen zentral beobachten und bedienen. IIoT steht für vernetzte Sensoren und Geräte in der Industrie, die ihre Daten meist in die Cloud liefern und damit zusätzliche Übergänge schaffen, die ins Zonenmodell gehören.
Müssen wir alle Maschinen gleichzeitig umstellen?
Nein. Bewährt hat sich ein schrittweises Vorgehen: zuerst Inventar und Fernwartung, dann die grobe Trennung von Büro und Produktion, danach die Feinarbeit pro Anlage. Jeder Schritt reduziert das Risiko bereits spürbar.
Reicht ein eigenes VLAN für die Produktion?
Ein VLAN trennt Netze logisch, schützt aber erst dann, wenn der Verkehr zwischen den VLANs über eine Firewall mit klaren Regeln läuft. Ein VLAN, zwischen dem und dem Büronetz alles erlaubt ist, bringt kaum Sicherheit.
Was, wenn der Hersteller auf seinem eigenen Fernwartungsrouter besteht?
Dann wird der Router selbst in die Übergabezone gesetzt und so eingeschränkt, dass er nur die betroffene Maschine erreicht. Die Verbindung sollte nur bei Bedarf aktiv sein. Halten Sie die Regelung im Wartungsvertrag fest.
Betrifft uns NIS2 in der Produktion?
Das hängt von Branche, Größe und Tätigkeit ab. Ob Ihr Unternehmen erfasst ist, können Sie mit unserem NIS2-Betroffenheits-Check einschätzen. Für die verbindliche Bewertung im Einzelfall sollten Sie rechtliche Beratung einbeziehen.
Verwandte Themen: Wer hier weiterdenkt, liest bei Gastnetz, Zugang und Identität und Netzwerksegmentierung weiter.
Im Text erwähnt
Quellen
- BSI: Fernwartung im industriellen Umfeld (BSI-CS 108, Version 2.0)
- Top 10 Bedrohungen und Gegenmaßnahmen 2022 (BSI-CS 005, v1.5) · BSI: Industrial Control System Security
- Security risk assessment for system design · IEC 62443-3-2:2020
- BSI fordert gesicherte Zugänge (14.10.2026) · solarserver.de: Vernetzte Steuerungssysteme